 ☎ 035 - 204 6666" itemprop="image" decoding="async" fetchpriority="high" srcset="https://klantenservicespot.nl/wp-content/uploads/2026/10/thumbnail-30.jpg 1672w, https://klantenservicespot.nl/wp-content/uploads/2026/10/thumbnail-30-300x169.jpg 300w, https://klantenservicespot.nl/wp-content/uploads/2026/10/thumbnail-30-1024x576.jpg 1024w, https://klantenservicespot.nl/wp-content/uploads/2026/10/thumbnail-30-768x432.jpg 768w, https://klantenservicespot.nl/wp-content/uploads/2026/10/thumbnail-30-1536x864.jpg 1536w" sizes="(max-width: 1672px) 100vw, 1672px" />
Je krijgt een mail over een geblokkeerde bankrekening, een pakket dat vaststaat of een reservering die je opnieuw moet betalen. Het logo ziet er vertrouwd uit, maar je twijfelt. Misschien heb je de link al geopend en wil je vooral weten wat je nu moet doen.
Bij mogelijke geldschade bel je eerst je bank. Daarna stel je bewijs veilig en doe je de passende melding of aangifte. Heb je niets aangeklikt of ingevuld? Ook dan kun je de phishingmail melden, zonder eerst te bewijzen dat het oplichting is.
Waar je een phishingmail meldt
Er zijn vier meldpunten, met elk een eigen taak. Je e-mailprovider helpt ongewenste berichten te filteren, de Fraudehelpdesk verzamelt signalen, je bank kan financiële maatregelen nemen en de politie behandelt meldingen en aangiften van strafbare feiten.
Meldpunten voor een phishingmail
| Meldpunt | Wanneer | Hoe |
|---|---|---|
| E-mailprovider (webmail of app) | Altijd bij een verdachte mail | Meld als phishing of spam via het menu van het bericht |
| Fraudehelpdesk | Ook zonder schade, om patronen te signaleren | Via de valse-e-mailcheck of het meldformulier op de website |
| Je bank | Bij mogelijke of zekere geldschade of gedeelde bankgegevens | Bel het nummer op je pas of in de app en vraag om controle van transacties |
| Politie | Bij verlies van geld, gegevens of inloggegevens | Online aangifte bij bankphishing, anders via het nummer op de officiële website of een politiebureau |
Bij geldschade is de volgorde belangrijk: eerst je bank, vervolgens bewijs bewaren en de politie inschakelen. Meld het bericht daarnaast bij je provider en de Fraudehelpdesk. Een spamknop gebruiken is geen vervanging voor een bankmelding of aangifte.
Een melding zonder schade heeft waarde
De Fraudehelpdesk registreerde in 2024 63.469 fraudemeldingen en ontving 630.252 verdachte e-mails voor de valse-e-mailcheck. Dat zijn verschillende registraties, niet uitsluitend aantallen slachtoffers van phishing.
Met ingestuurde berichten kan de Fraudehelpdesk overeenkomsten herkennen, zoals dezelfde onderwerpregel, afzender of nagebootste organisatie. Stuur daarom niet alleen een beschrijving van de mail als het meldkanaal ook het oorspronkelijke bericht accepteert. Juist de kenmerken van de mail maken vergelijking mogelijk.
Je hoeft zelf niet uit te zoeken wie achter de afzender zit. Probeer ook niet via een antwoordmail te controleren of het bericht echt is. Kies een meldroute en beschrijf feitelijk wat je hebt ontvangen en gedaan.
Belangrijk onderscheid: 035 - 204 6666 is de lijn van Klantenservice Spot, een externe dienst voor eerstelijnshulp bij contact, een storing, opzegging of klacht. Het is niet de officiële klantenservice van je bank of van het bedrijf dat in de mail wordt nagebootst.
Ook een mislukte poging telt mee. Als jij de val herkent, kan iemand anders hetzelfde bericht alsnog vertrouwen.
Phishing herkennen voordat je meldt
Is deze mail echt phishing? Kijk niet alleen naar spelfouten: ook een verzorgde mail met je naam en een herkenbaar logo kan vals zijn.
- Afzender: klapt het volledige e-mailadres uit en vergelijk het domein met de organisatie. Een vertrouwde weergavenaam is geen bewijs.
- Druk: let op dreigingen, onverwachte deadlines en beloften van geld.
- Bestemming: houd op een computer de muis boven de link, zonder te klikken. Gebruik op je telefoon alleen een linkvoorbeeld als je weet hoe je dat veilig opent.
- Gegevens: behandel een verzoek om een wachtwoord, pincode of beveiligingscode als een ernstig waarschuwingssignaal.
- Bijlage: open geen onverwachte factuur of document om te ontdekken wat erin staat.
Volgens de halfjaarcijfers van de Fraudehelpdesk werd e-mail in de eerste helft van 2026 in 59% van de phishingmeldingen genoemd, tegenover 30% een jaar eerder.
Controleer een bericht over een pakket, boeking of rekening liever in de app die je zelf opent. Wil je het bedrijf bellen? Gebruik onafhankelijk gevonden contactgegevens, niet het klantenservice telefoonnummer uit de verdachte mail. Bij twijfel kun je melden zonder verder te klikken.
Eerst de bank bellen bij mogelijke schade
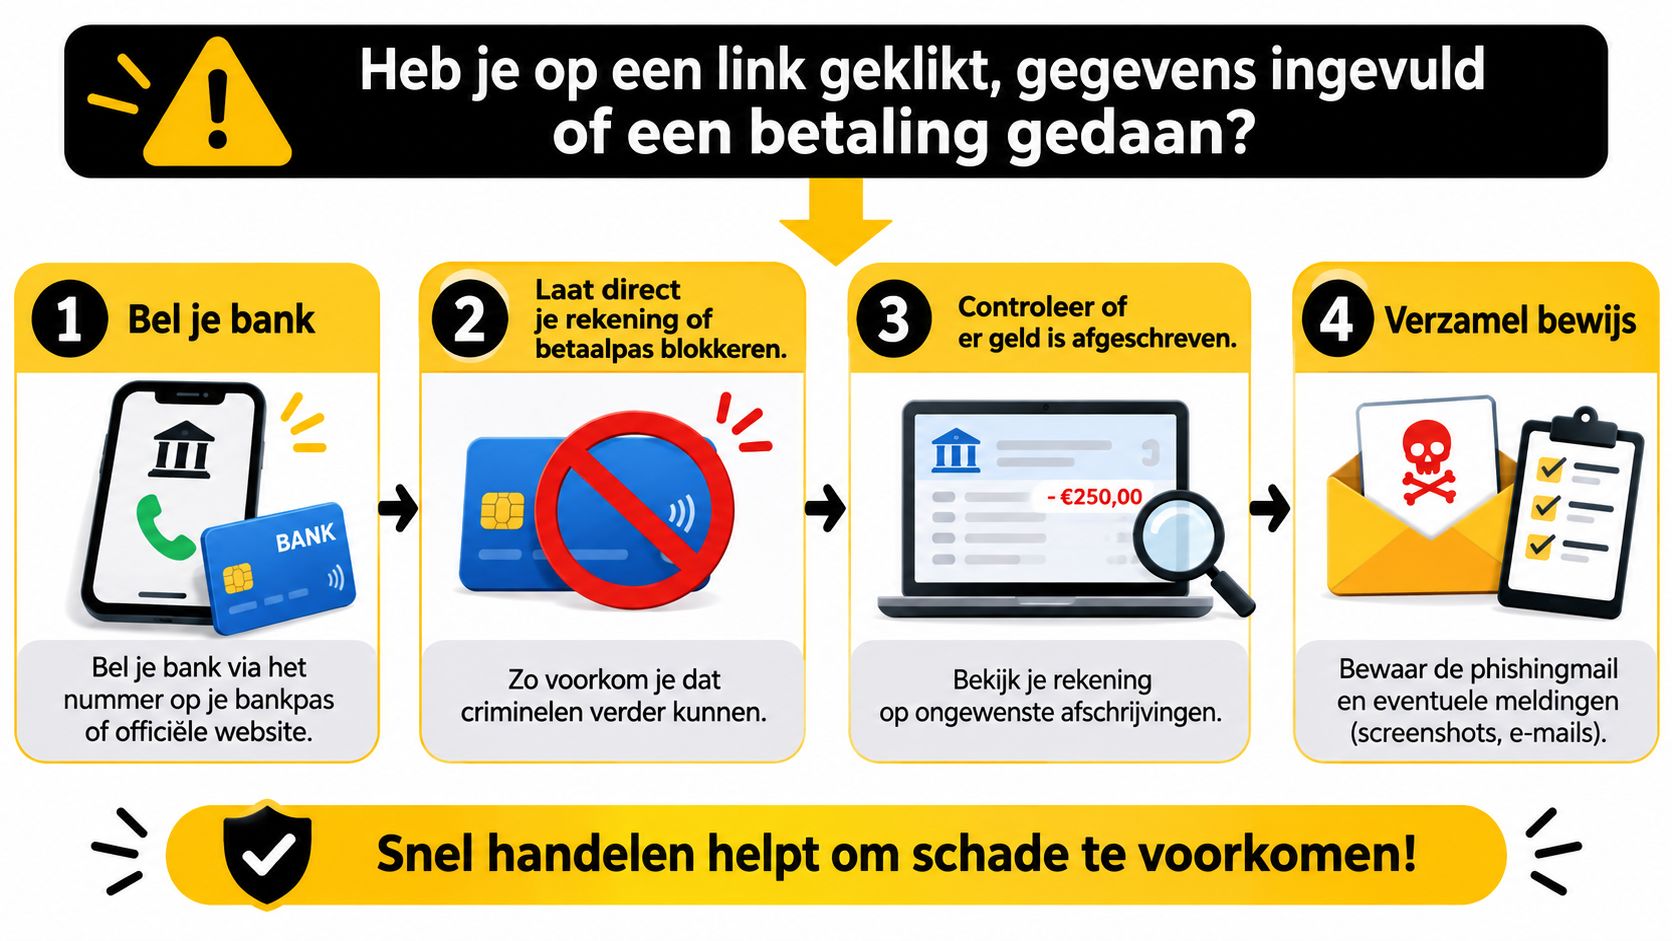
Heb je op een link geklikt, gegevens ingevuld of een betaling gedaan? Vertel precies welke handeling je hebt uitgevoerd. Alleen een pagina openen is niet hetzelfde als bankgegevens delen, maar verzwijg geen stap omdat je je ervoor schaamt.
Het onderstaande schema helpt om de eerste acties in de juiste volgorde te zetten.
Beperk eerst het financiële risico
De politie adviseert bij phishing om bij mogelijke financiële schade direct de bank te benaderen, digitale sporen te bewaren en vervolgens aangifte te doen. Werk daarbij als volgt:
- Bel je bank via je pas of bankapp. Vraag om controle van recente transacties en vertel welke gegevens je hebt gedeeld. De bank moet weten of het bijvoorbeeld om een rekeningnummer, inloggegevens of een goedgekeurde betaling gaat.
- Laat de bank passende maatregelen nemen. Vraag of je rekening of betaalpas geblokkeerd moet worden en of transacties nog te stoppen zijn. Een blokkade is een beslissing voor jouw situatie, geen automatische oplossing voor iedere verdachte mail.
- Controleer het apparaat bij een geopende bijlage. Laat mogelijke schadelijke software onderzoeken voordat je het apparaat opnieuw voor gevoelige handelingen gebruikt. Vraag technische hulp als je niet weet hoe dat moet.
- Wijzig getroffen wachtwoorden op een schoon, vertrouwd apparaat. Gebruik ook een ander wachtwoord op accounts waar je hetzelfde wachtwoord had ingesteld. Ga niet opnieuw internetbankieren op een apparaat waarvan de veiligheid nog onzeker is.
- Bewaar het bericht en regel de meldingen. Noteer ook welke maatregelen je bank heeft genomen. Zo kun je bij de aangifte concreet uitleggen wat er nog speelt.
Wacht niet op een volledig dossier
Eerst screenshots ordenen of uitgebreid de politie bellen terwijl de bank nog niets weet, kost tijd waarin mogelijk verdere schade ontstaat. Je hoeft voor het bankgesprek niet alle technische details te begrijpen. Begin met wat je zeker weet.
Heb je niets gedeeld, betaald of gedownload en zie je geen aanwijzingen voor misbruik? Bewaar dan het bericht en gebruik de meldkanalen, zonder uit voorzorg allerlei bankproducten te laten blokkeren.
Deze video geeft aanvullende uitleg over phishing.
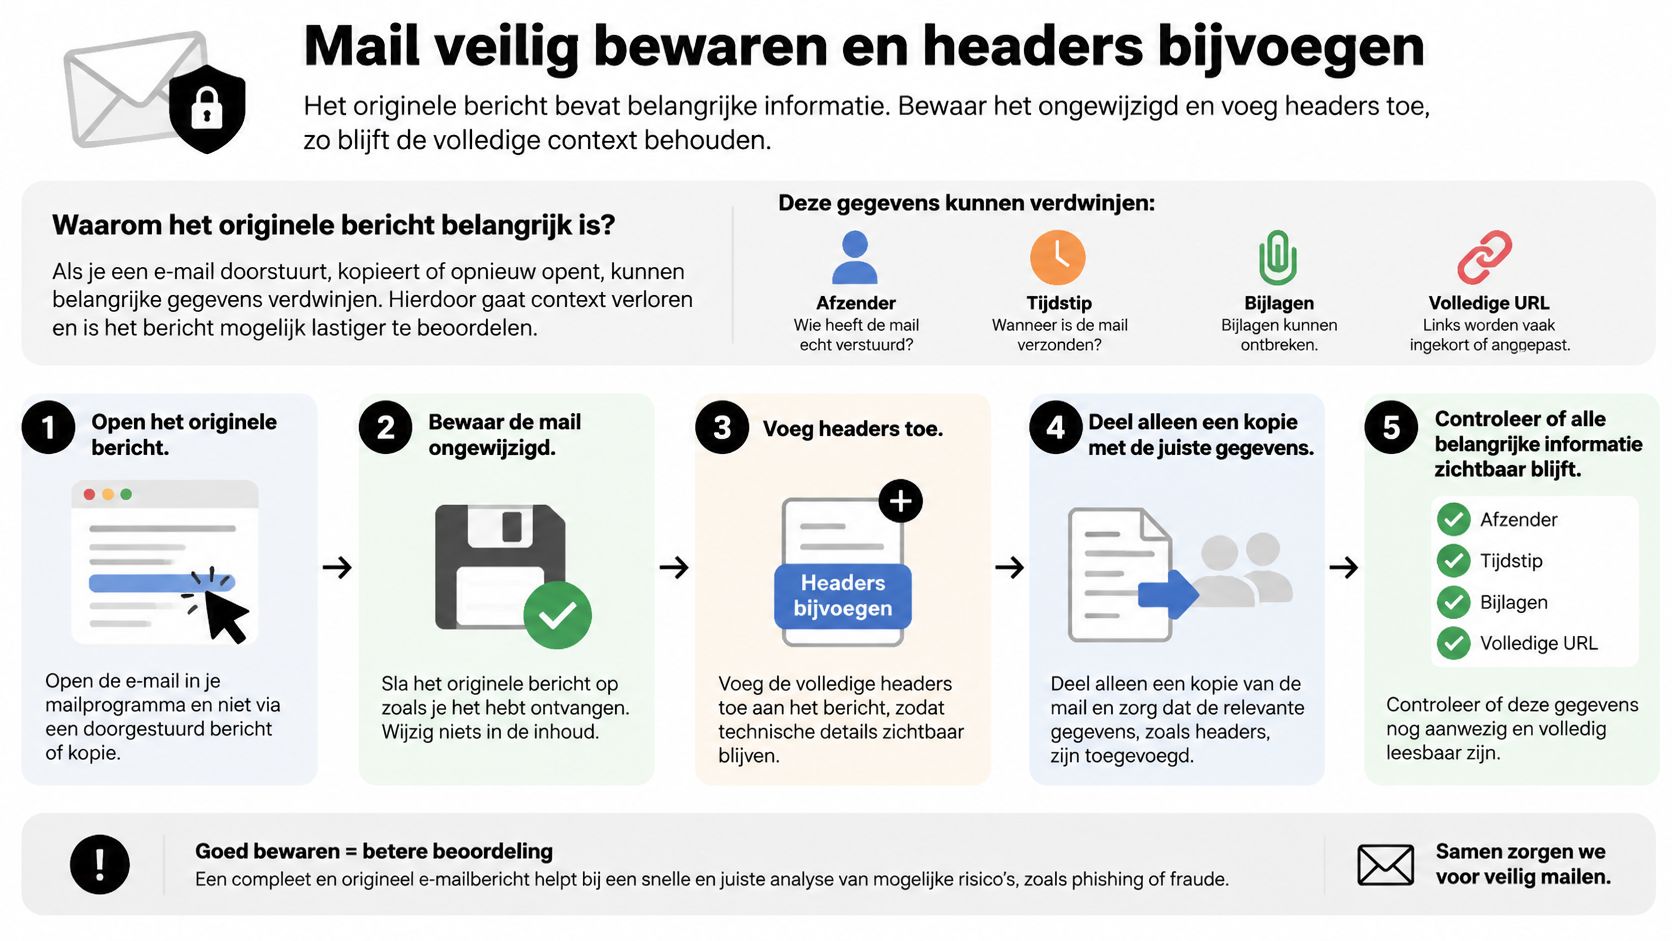
Mail veilig bewaren en headers bijvoegen
Het oorspronkelijke bericht is belangrijker dan alleen een screenshot. Een afbeelding laat zien wat jij zag, maar bevat niet alle technische informatie. Bij gewoon doorsturen of kopiëren kunnen gegevens uit het oorspronkelijke bericht ontbreken.
De checklist van de politie voor bankphishing vraagt onder meer om de volledige aangeklikte link, inhoud en afzender, screenshots en waar mogelijk de volledige e-mail met e-mailheaders. Dat zijn technische gegevens over de verzending en verwerking van het bericht.
Deze checklist helpt je om een bruikbare kopie te bewaren.
Bewaar zichtbaar én technisch bewijs
- Maak screenshots van het bericht. Leg afzender, onderwerp, ontvangstdatum en tekst vast. Klik daarvoor niet op links en laad geen externe afbeeldingen als je mailprogramma die blokkeert.
- Sla de originele mail op. Zoek naar Downloaden, Opslaan als of Bericht downloaden. Bewaar het oorspronkelijke e-mailbestand, niet alleen een afdruk als pdf.
- Zoek de berichtbron. In Gmail vind je doorgaans Origineel weergeven onder het menu met de drie puntjes. In Outlook verschillen de opties per versie, bijvoorbeeld Berichteigenschappen, Berichtdetails weergeven of Internetheaders.
- Bewaar de volledige headers. Kopieer de complete tekst naar een tekstbestand als je die apart moet aanleveren. Laat regels intact, ook als ze onbegrijpelijk lijken.
- Lever een kopie aan via het juiste kanaal. Voeg het originele bericht en de headers toe als het formulier daarom vraagt. Open verdachte bijlagen niet opnieuw om ze te controleren.
Doorsturen is niet hetzelfde als bijvoegen
Bij gewoon doorsturen maakt je mailprogramma een nieuw bericht. Doorsturen als bijlage kan het oorspronkelijke bericht beter behouden. Volg wel de aanwijzingen van het meldformulier, want niet ieder kanaal accepteert dezelfde bestandstypen.
Bewaar het origineel ongewijzigd. Werk met een kopie als je informatie moet ordenen of toelichten.
Voor een phishing-sms bewaar je het bericht, een screenshot en het telefoonnummer of de zichtbare afzender. Noteer de volledige link alleen als je die veilig kunt kopiëren, zonder de website te bezoeken. Zet een verdachte link niet in een browser om te controleren waar hij uitkomt.
Aangifte doen bij de politie
Zijn geld, bankgegevens of andere inloggegevens buitgemaakt? Kies de aangifteroute die bij het incident past. Een melding bij de Fraudehelpdesk is nuttig voor signalering, maar is geen formele aangifte.
Politieroute per situatie
| Situatie | Route | Nummer of plek |
|---|---|---|
| Phishing met buitgemaakte bankgegevens | Online aangifte | Online via de website van de politie |
| Betaalverzoekfraude of Tikkiefraude | Online aangifte | Online via de website van de politie |
| Gestolen inloggegevens van andere accounts | Afspraak of aangifte op een politiebureau | Zie de officiële website |
| Twijfel over het type phishing | Bellen voor advies | Zie de officiële website |
| Digitaal misdrijf net gepleegd | Telefonische melding, mogelijk met een agent ter plaatse | Zie de officiële website |
| Direct gevaar of spoed | Direct bellen | 112 |
De politie beschrijft de aangifteroutes voor phishing, waaronder online aangifte voor betaalverzoekfraude en phishing waarbij bankgegevens zijn buitgemaakt, en advies via het nummer op de officiële website bij twijfel.
Als het misdrijf net is gepleegd
Sinds 19 mei 2025 kan digitale criminaliteit in heel Nederland telefonisch worden gemeld via het nummer op de officiële website, waarbij afhankelijk van de situatie een agent ter plaatse kan komen, zo vermeldt de politie over meldingen van digitale criminaliteit. Dit is vooral bedoeld voor incidenten die net hebben plaatsgevonden. Bij direct gevaar of spoed blijft 112 het juiste nummer.
Een agent kan het slachtoffer opvangen, apparaten veiligstellen en soms helpen verdere schade te beperken. Ter plaatse komen is geen vaste uitkomst van ieder telefoongesprek. Beschrijf daarom of iemand nog toegang heeft tot je apparaat, of er contact met de oplichter loopt en wat er op dat moment gebeurt.
Leg de feiten klaar
- Tijdlijn: wanneer kwam het bericht binnen en wanneer heb je gehandeld?
- Schade: welk bedrag is betaald of afgeschreven?
- Betaling: welke rekening en transactie zijn betrokken?
- Maatregelen: wat heeft de bank al geblokkeerd of onderzocht?
- Bewijs: waar staan de originele mail, screenshots en eventuele andere berichten?
Aangifte kan het onderzoek ondersteunen en geeft je een vastlegging van het incident voor contact met je bank. Het is geen garantie op terugbetaling. Vraag om een bevestiging of dossiernummer en bewaar dat bij je stukken, zodat je bij vervolgcontact niet opnieuw alles hoeft uit te leggen.
Een meldingsbericht schrijven dat direct bruikbaar is
Een bruikbare melding is feitelijk, niet indrukwekkend geschreven. De ontvanger moet kunnen zien wat je kreeg, wat je deed en welke gevolgen bekend zijn. Gebruik bijvoorbeeld deze tekst voor een toelichting in een meldformulier.
Onderwerp: Melding phishingmail
Op [datum en tijdstip] ontving ik een e-mail van [volledig afzenderadres] met het onderwerp [onderwerpregel]. De mail vraagt mij om [handeling, bijvoorbeeld inloggen of een bedrag betalen].
Ik heb [wel/niet] op de link geklikt, [wel/niet] gegevens ingevuld en [wel/niet] betaald. Het gaat om [soort gegevens of bedrag, zonder wachtwoorden of beveiligingscodes].
Ik heb inmiddels [genomen maatregelen]. Bijgevoegd zijn [screenshot, oorspronkelijk bericht en headers, voor zover beschikbaar].
Vul concreet in wat je weet
Neem bij afzenderadres het volledige zichtbare e-mailadres over, niet alleen de naam van de organisatie. Gebruik bij handeling een korte beschrijving: een bezorgbedrag betalen, een reservering bevestigen of opnieuw inloggen.
Schrijf bij genomen maatregelen bijvoorbeeld dat je de bank hebt gebeld of je wachtwoord via de officiële app hebt gewijzigd. Weet je niet of een betaling is uitgevoerd? Schrijf dan dat dit nog wordt gecontroleerd. Maak van een vermoeden geen vaststaand feit.
Laat gevoelige en onzekere informatie weg
- Geen wachtwoorden of codes: ook een oud wachtwoord hoort niet in een melding.
- Geen onnodige volledige bankgegevens: geef uitgebreide betaalinformatie alleen als het officiële, beveiligde aangiftekanaal daarom vraagt.
- Geen onbevestigde beschuldigingen: een zichtbaar afzenderadres bewijst niet wie het bericht heeft verstuurd.
Pas de tekst aan het kanaal aan. Een melding bij je provider kan met een knop, terwijl de politie aanvullende gegevens nodig kan hebben. Kun je een bestand niet toevoegen, benoem dan dat je het hebt bewaard in plaats van te schrijven dat het bijgevoegd is.
Laatste controle: kan iemand die jouw melding leest direct begrijpen wat er is gebeurd en wat je al hebt gedaan?
Wat je wel en niet doet na het melden
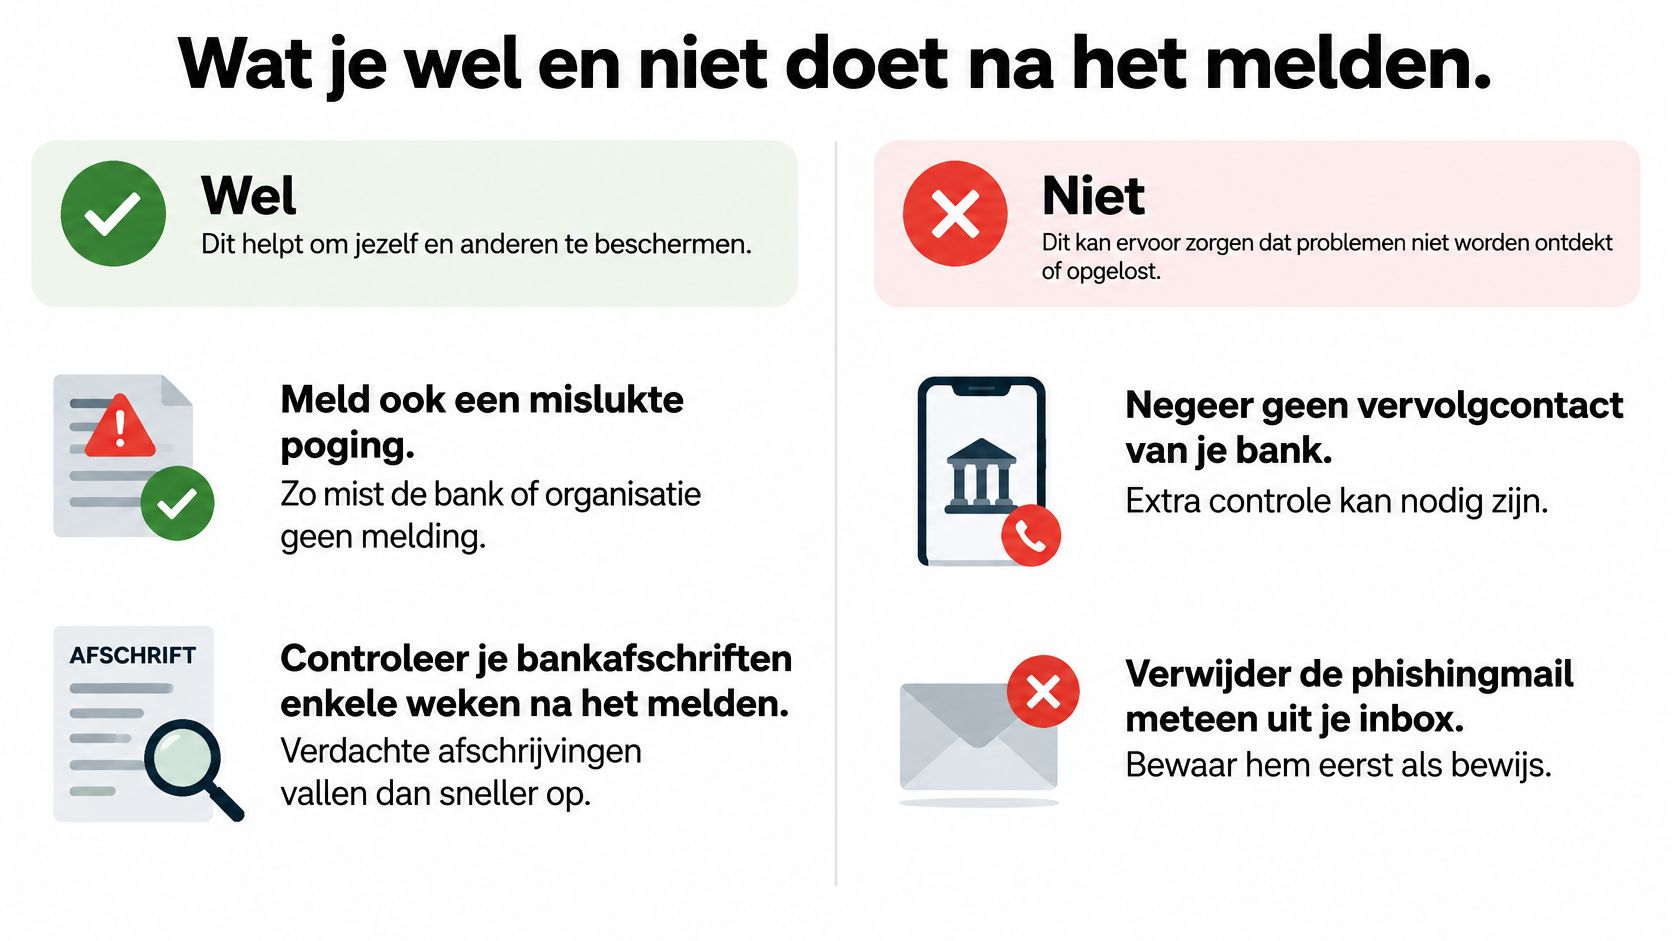
Na een melding ben je niet automatisch klaar. Controleer de betrokken accounts en wees voorzichtig met vervolgberichten over herstel of terugbetaling. Een nieuw bericht met hetzelfde onderwerp is niet vanzelf betrouwbaar.
| Wel doen | Niet doen |
|---|---|
| Controleer je afschriften de komende weken. Zo merk je ook transacties op die je bij de eerste controle hebt gemist. | Betaal geen herstelkosten via een toegestuurde link. Een belofte om geld terug te halen kan een nieuwe poging tot oplichting zijn. |
| Zet tweefactorauthenticatie aan. Daarmee voeg je een extra controle toe aan het inloggen. | Keur geen onverwachte inlogverzoeken goed. Een bevestiging kan iemand toegang geven tot je account. |
| Controleer herstelgegevens en actieve sessies. Verwijder onbekende toegang via de beveiligingsinstellingen van het account. | Installeer geen hulpsoftware op verzoek van een onbekende beller. Daarmee kun je toegang tot je apparaat weggeven. |
| Verifieer vervolgcontact zelf. Bel terug via een onafhankelijk gecontroleerd nummer als iemand zegt namens je bank te bellen. | Verwijder je bewijskopie niet. Die kan nodig zijn bij aanvullende vragen. |
Het overzicht hieronder vat de nazorg visueel samen.
Gebruik bij tweefactorauthenticatie bij voorkeur een beschikbare authenticator of toegangssleutel. Bewaar herstelcodes buiten het getroffen account, zodat je ze ook kunt gebruiken als je niet meer kunt inloggen.
De politie en je bank vragen niet om je wachtwoord per mail of telefoon. Deel ook geen pincode of eenmalige beveiligingscode met iemand die contact met jou opneemt.
Meld vandaag en bel bij twijfel 035 - 204 6666
Twijfel je welke route past? Leg het bericht, het tijdstip, de naam van je bank en een korte beschrijving van je handelingen klaar. Houd rekeninggegevens beschikbaar voor rechtstreeks contact met de bank, maar stuur ze niet ongevraagd naar een algemene helpdesk.
Bij geldschade of verdacht bankverkeer bel je altijd eerst je bank via je pas of app. Klantenservice Spot vervangt die veiligheidsroute niet. Ons nummer is geen officiële fraudelijn van een bank en we kunnen geen rekening blokkeren of transactie stoppen.
Bereid het contact gericht voor
- Kies het juiste bedrijf: bijvoorbeeld ING, ABN AMRO, KPN, Ziggo of PostNL, afhankelijk van de organisatie die wordt nagebootst.
- Noteer je vraag: wil je de echtheid controleren, misbruik melden of toegang herstellen?
- Controleer de openingstijden: gebruik actuele bedrijfsinformatie voordat je belt, zonder daarop te wachten bij een urgente bankmelding.
- Vraag om vastlegging: bewaar een bevestiging of dossiernummer.
Wil je snel klantenservice bereiken, begin dan met de juiste beveiligingsroute in plaats van een algemeen verkoopnummer. Elke bruikbare melding kan helpen anderen te beschermen.
Klantenservice Spot helpt je bij het vinden van contactinformatie en de juiste contactroute als je een phishingmail wilt melden. Bezoek Klantenservice Spot om je contact voor te bereiden, of laat je helpen bij het kiezen van het juiste meldpunt. Bel klantenservice via 035 - 204 6666.